


9 октября ходил на ИБ-митап «Все свои» в Курчатовку (ул. Академика Курчатова, 13). Организовали IT Lobby и Курчатовка.
Пришло человек 30. Обстановка непринуждённая, как уже повелось на этих митапах. После докладов провели лотерею и счастливчик получил прикольный приз от организаторов. И далее – афтепати, пицца, пиво и активный нетворкинг. Всем гостям раздавали хацкерские стикеры.


Сам митап
Было три спикера и заявлено три темы.
Про ГОСТы интересное
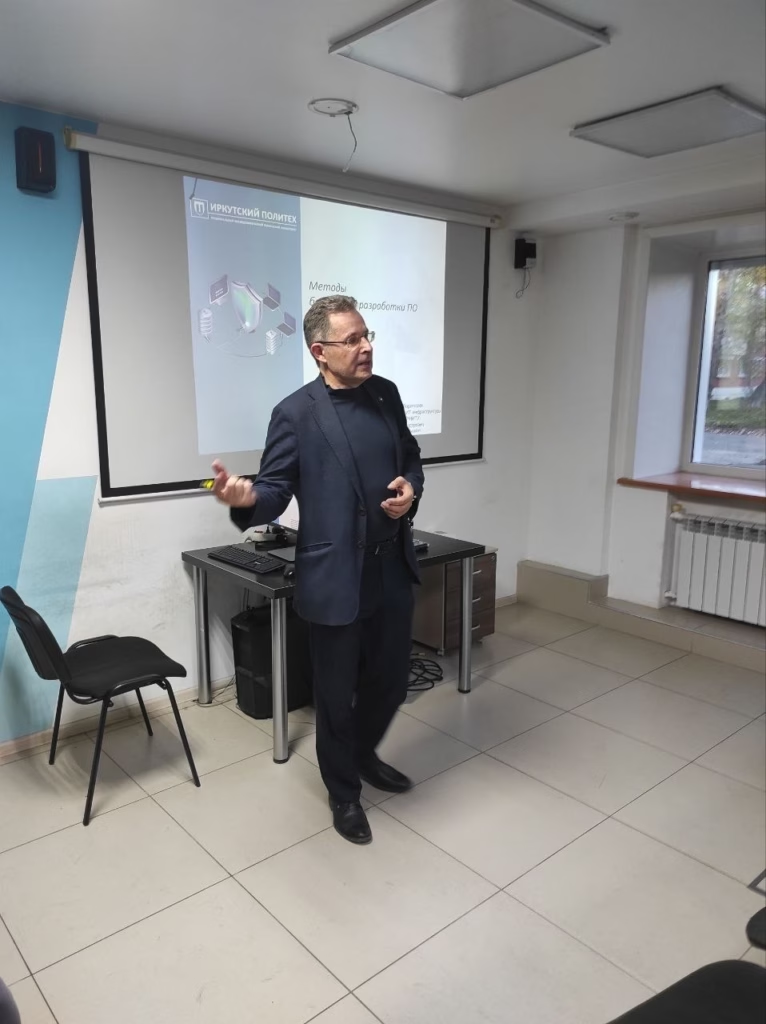
Алексей Аношко (ИрНИТУ) – «Методы безопасной разработки ПО». Вот это зашло мне больше всего. Рассказал про ГОСТы в разработке, и я осознал, что это не просто бумажки, а живые документы, которыми надо активно пользоваться в своей работе. Видимо, начинаю взрослеть 🙂
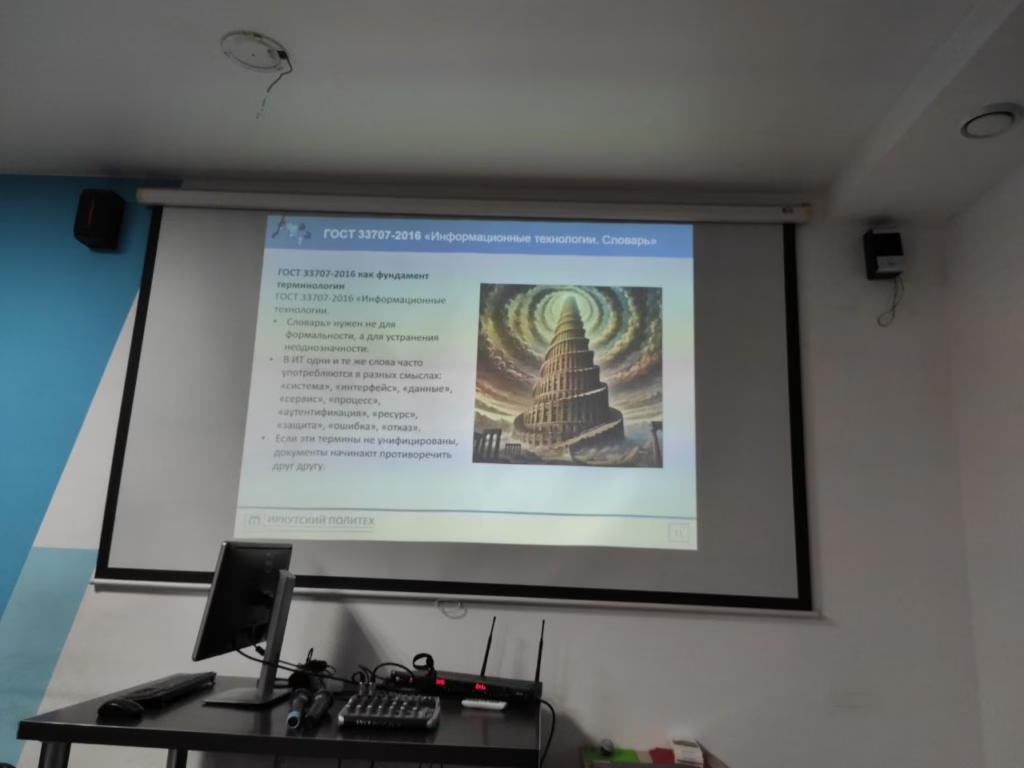
Моим фаворитом стал ГОСТ 33707-2016 – это словарь терминологий. Тот самый фундамент, чтобы все айтишники говорили на одном языке. «Система», «интерфейс», «данные», «сервис», «аутентификация», «ресурс», «защита», «ошибка», «отказ» – у каждого эти слова могут означать разное. И иногда на встречах приходилось синхронизироваться в терминах, чтобы понимать друг друга правильно. Оказывается, всё уже придумано за нас. Осталось только начать применять, а не выдумывать свои термины или определения.
Меня пока слегка пугает его объём – 600 страниц. Надеюсь, там не сухой концелярит и читать будет не только полезно, но и приятно/интересно.
Ещё три ГОСТа:
- ГОСТ 34.602-2020 – как формально описать требования в ТЗ.
- ГОСТ Р 56939-2024 – безопасность встраивается в жизненный цикл разработки (анализ угроз, безопасное кодирование, анализ кода, контроль уязвимостей библиотек), а не проверяется «потом».
- ГОСТ Р ИСО 9241-110-2016 – принципы правильного взаимодействия человека с системой.


Про SOC интересное
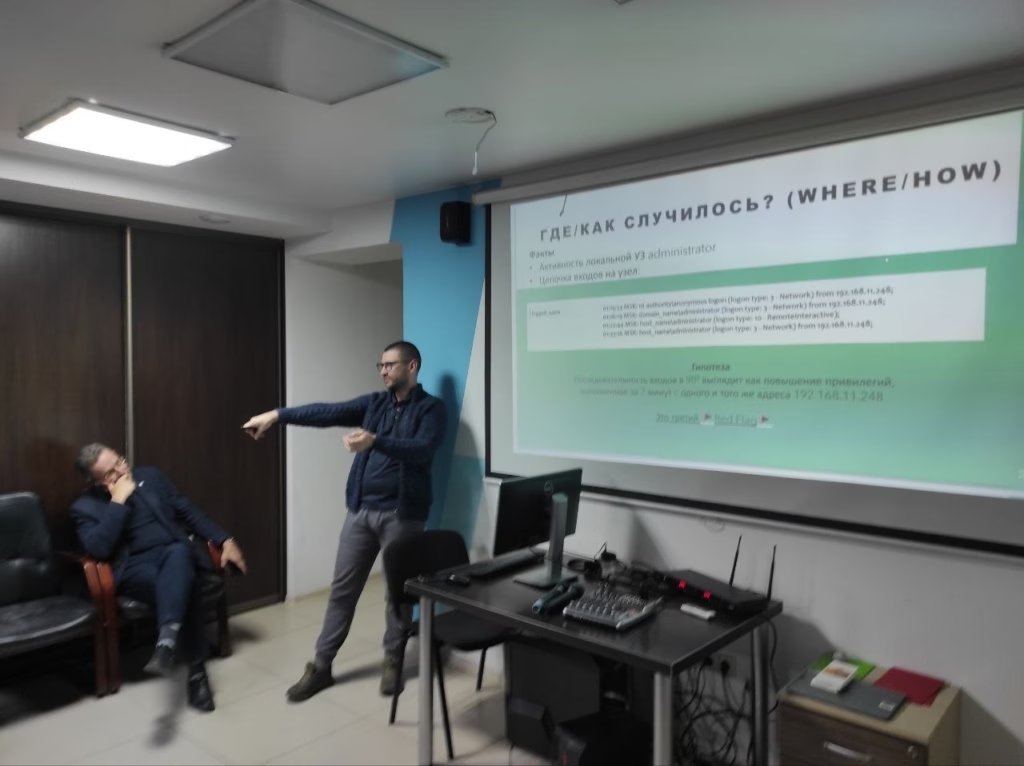
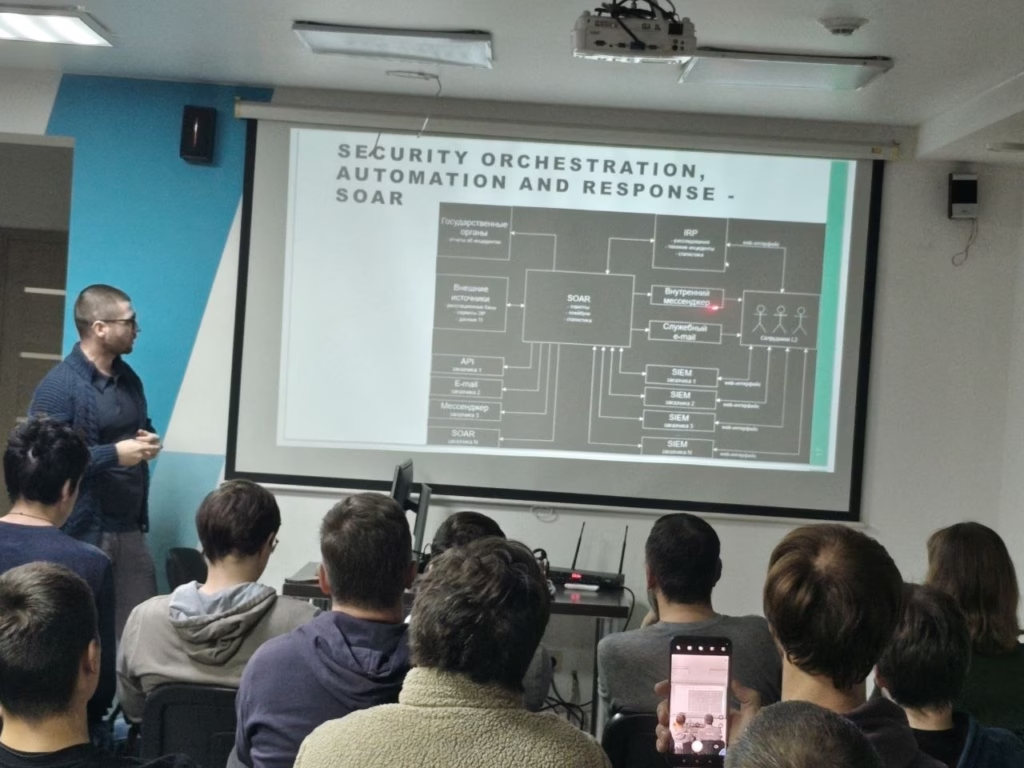
Дмитрий Милько (SOC на аутсорсе, МИФИ/Skillfactory) – «Одна ночь из жизни SOC». Рассказал, как устроена работа инженера L2 в SOC. Рассказал про устройство схемы: SIEM, IRP и SOAR. SIEM формирует инцидент из событий, SOAR автоматически обогащает его данными (учётки, IP, репутационные базы, хэши), а инженер L2 уже расследует – True Positive или False Positive.
Показал на реальном кейсе, как он впервые сам нашёл настоящую атаку. Занятно, что 80% жизни – это сопровождение существующих систем, и только 20% – расследование новых инцидентов.

Про HomeLab интересное
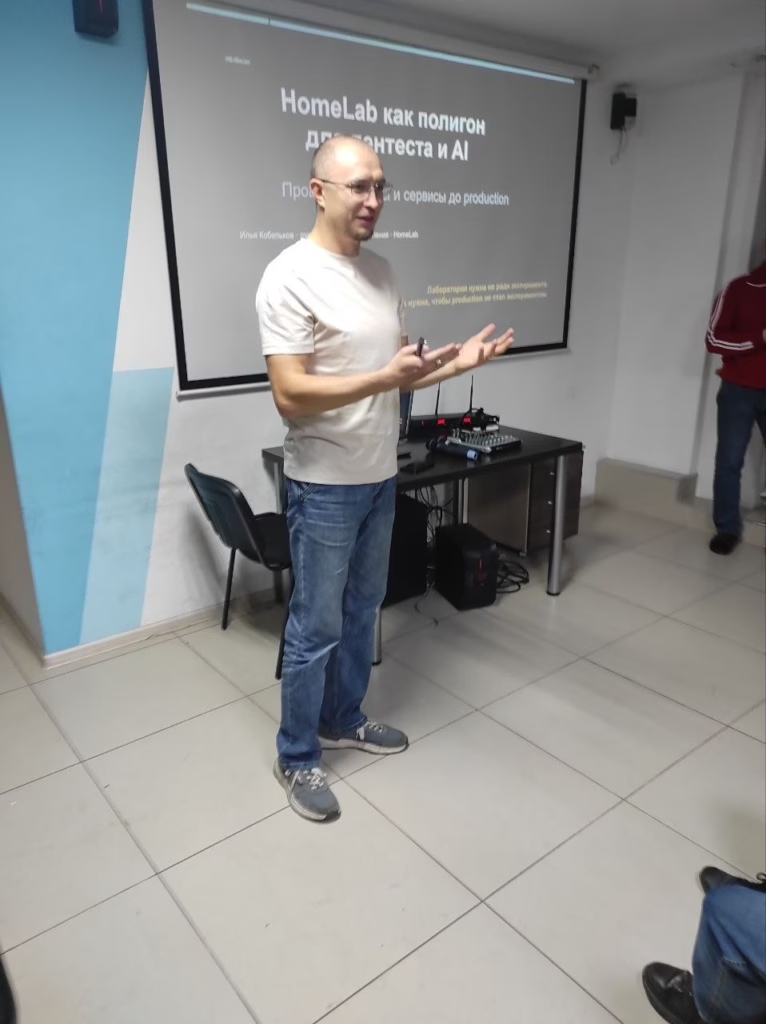
Илья Кобельков – «HomeLab как полигон ИБ: от сервера до AI-агента». Показал свой HomeLab, котроый использует как полигон для своих задач перед внедрением в прод.
Отдельно интересно про AI-агентов. Агент расширяет поверхность атаки, поэтому Илья проверяет не промпт, а техническую границу (forced-command wrapper, allowlist, отдельный SSH-ключ). Следующий шаг – Agent Security Zone с default deny firewall policy.
Вопросы спикерам
Отдельная история с вопросами. Возможно, потому что я опоздал минут на 15 и сел на свободное место в первом ряду. Ну или мне было больше всех надо, я первым задавал вопросы. Удавалось раскачать остальную аудиторию на вопросы. Которые иногда превращались в обсуждение. Модератору митапа приходилось останавливать обсуждения и переходить к следующему. (обсуждения остались на афтерпати).

Ни один их микрофонов, которые лежали на стойке, не пригодились. Небольшое помещение и заинтересованная аудитория способствала тишине и тому, что и спикеры, и слушатели могли взаимодействовать без усилителей звука 🙂
Афтепати
После доклада о HomeLab Ильи в ITLobby Irkutsk появилась отдельная ветка обсуждений своих домашних поделок и лабораторий. Есть интересные штуки, включая использование ИИ для распознавания: пришла собака на крылечко или нет :))
Спасибо организаторам, жду следующих митапов. Было приятно встретиться со старыми друзьями и завести новые знакомства 🙂
